بستن
0 محصول
مشاهده سبد خرید
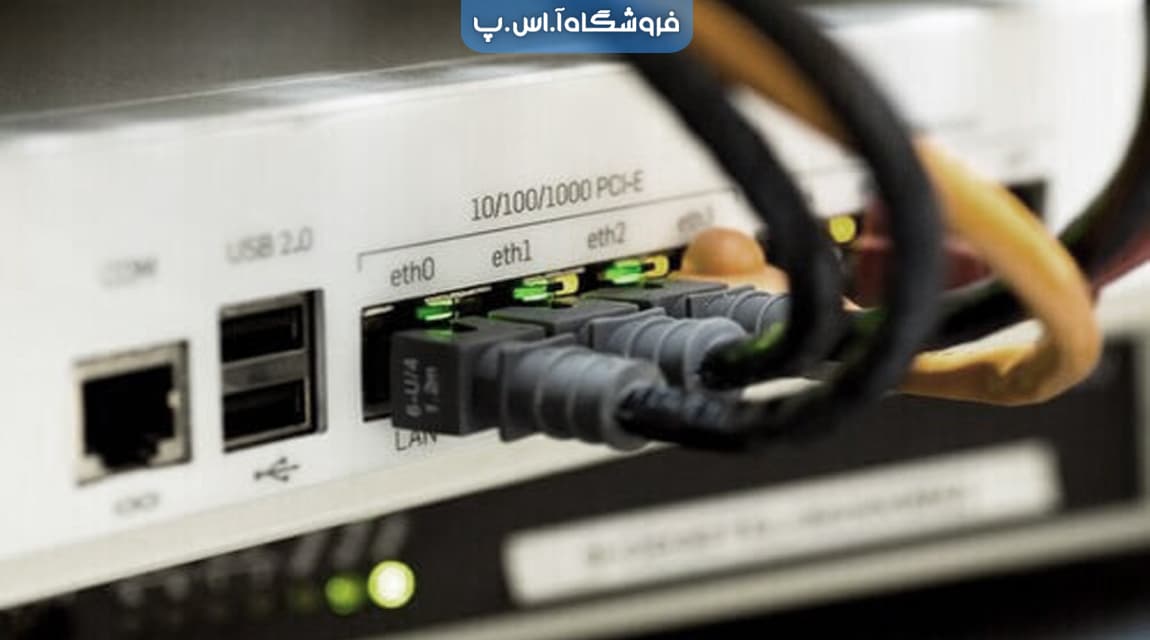
تجهیزات شبکه و ارتباطات شامل دستگاههای فیزیکی میشوند که ارتباط میان دستگاههای مختلف را در یک شبکه کامپیوتری برقرار میکنند.
در این شبکهها، کاربران به واحدهایی که داده تولید میکنند، میزبان یا هاست (Host) و تجهیزات پایانه (Terminal) میگویند.
با پیشرفت فناوری و گسترش شبکههای کامپیوتری مبتنی بر IP، مدیران شبکه و متخصصان فناوری اطلاعات توجه بیشتری به تجهیزات شبکه و سرور نشان میدهند.
این تجهیزات تمام ابزارهایی را در بر میگیرند که متخصصان برای ایجاد، نگهداری و تعمیر شبکه به آنها نیاز دارند.
تکنسینها پس از پیادهسازی شبکه، عملکرد تجهیزات را بهصورت دورهای بررسی میکنند و هنگام بروز اختلال، اقدامات لازم را برای رفع مشکل انجام میدهند.
متخصصان تجهیزات شبکه را به دو گروه اصلی تجهیزات پسیو (Passive) و تجهیزات اکتیو (Active) تقسیم میکنند.
یکی از تجهیزات اکتیو شبکه، مودم است که سیگنالهای دیجیتال را به سیگنالهای قابل انتقال در بستر ارتباطی تبدیل میکند و فرایند معکوس را نیز انجام میدهد.
این دستگاه امکان برقراری ارتباط میان شبکه داخلی و شبکه ارائهدهنده خدمات اینترنت را فراهم میکند. کاربران و مدیران شبکه میتوانند با توجه به نوع اتصال و فناوری موردنیاز خود، از مودمهای مختلف استفاده کنند.
مودم جیبی یا مودم همراه، دستگاهی کوچک و قابل حمل است که کاربران از طریق سیمکارت به اینترنت متصل میکنند.
برای استفاده از این مودم، باید سیمکارت یکی از اپراتورهای تلفن همراه را داخل دستگاه قرار دهید. مودم همراه پس از اتصال به شبکه اپراتور، اینترنت را میان چند کاربر و دستگاه مختلف به اشتراک میگذارد.
کاربران میتوانند از مودم همراه در سفر، محیط کار، منزل و مکانهایی که به اینترنت ثابت دسترسی ندارند، استفاده کنند.
ابعاد کوچک و قابلیت جابهجایی آسان، این مودم را به گزینهای کاربردی برای افرادی تبدیل کرده است که به اینترنت قابل حمل نیاز دارند.
هاب چندین دستگاه را در یک شبکه کامپیوتری به یکدیگر متصل میکند. این دستگاه همچنین مانند یک تکرارکننده عمل میکند و سیگنالهایی را که در طول مسیر و بر اثر عبور از کابلهای طولانی تضعیف شدهاند، بازتولید میکند.
سادهترین دستگاه در میان تجهیزات اتصال شبکه، هاب است؛ زیرا اجزای یک شبکه محلی (LAN) را که از پروتکل یکسان استفاده میکنند، به هم متصل میکند.
هاب میتواند دادههای دیجیتال و آنالوگ را دریافت و منتقل کند؛ البته مدیر شبکه باید تنظیمات دستگاه را با قالب دادههای ورودی هماهنگ کند.
برای مثال، هاب هنگام دریافت دادههای دیجیتال، آنها را به شکل بستههای اطلاعاتی ارسال میکند. همچنین هنگام دریافت سیگنالهای آنالوگ، همان سیگنالها را به سایر پورتهای متصل انتقال میدهد.
هاب آدرس مقصد بستهها را بررسی نمیکند و قابلیت فیلتر کردن اطلاعات را ندارد. این دستگاه تمام دادههای دریافتی را برای همه دستگاههای متصل ارسال میکند.
هاب در لایه فیزیکی (Physical Layer) مدل اتصال سیستمهای باز (OSI) فعالیت میکند. تولیدکنندگان نیز هابها را در مدلهای تکپورت و چندپورت عرضه میکنند.
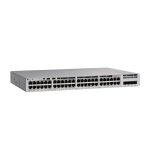
از جمله تجهیزات شبکه و ارتباطات می توان سوئیچ را نام برد. سوئیچ در مقایسه با هاب، عملکرد هوشمندانهتری دارد و بازدهی شبکه را افزایش میدهد.
این دستگاه با استفاده از چندین پورت، دستگاههای مختلف را به شبکه متصل میکند و اطلاعات مربوط به آدرس سختافزاری یا MAC Address آنها را در حافظه خود نگه میدارد.
سوئیچ با بررسی آدرس مقصد بستههای دریافتی، اطلاعات را به پورت مناسب هدایت میکند.
سوئیچها اجزای مختلف شبکههای محلی را به یکدیگر متصل میکنند و با ارسال هدفمند دادهها، از انتقال غیرضروری اطلاعات به تمام دستگاهها جلوگیری میکنند.
این قابلیت در مقایسه با هاب، بازدهی شبکه را افزایش میدهد و مدیریت ترافیک را سادهتر میکند.
سوئیچهای معمولی در لایه پیوند داده (Data Link) مدل OSI فعالیت میکنند. بااینحال، برخی مدلهای پیشرفته در لایه شبکه (Network Layer) نیز کار میکنند و قابلیتهای مسیریابی را در اختیار مدیران شبکه قرار میدهند.
متخصصان به این تجهیزات سوئیچ چندلایه (Multilayer Switch) میگویند. این مدلها میتوانند بخشی از وظایف سوئیچ و روتر را بهصورت همزمان انجام دهند.
سوئیچها نیز مانند سایر تجهیزات شبکه در معرض حملات سایبری، از جمله حملات منع سرویس توزیعشده (DDoS)، قرار دارند. مدیران شبکه برای کاهش این خطرات، اقدامات امنیتی مختلفی انجام میدهند.
آنها میتوانند پورتهای بلااستفاده را غیرفعال کنند و از قابلیتهایی مانند DHCP Snooping، بازرسی ARP و فیلتر کردن آدرس MAC استفاده کنند. این اقدامات به مدیران کمک میکند دسترسیهای غیرمجاز را محدود کنند و امنیت شبکه را افزایش دهند.
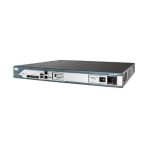
یکی از تجهیزات شبکه و ارتباطات، روتر است که بستههای اطلاعاتی را میان شبکههای مختلف انتقال میدهد. این دستگاه با بررسی آدرس مقصد و استفاده از اطلاعات جدول مسیریابی، بهترین مسیر موجود را برای انتقال دادهها انتخاب میکند.
روترها اطلاعات مربوط به شبکههای متصل را در حافظه خود نگهداری میکنند و از این اطلاعات برای مدیریت ارتباط میان شبکهها بهره میبرند.
مدیران شبکه میتوانند روترها را بهگونهای پیکربندی کنند که نقش فایروال فیلترکننده بستهها را نیز انجام دهند.
این دستگاه با استفاده از فهرستهای کنترل دسترسی (ACL)، ترافیک ورودی و خروجی را بررسی میکند و بستههایی را که با قوانین امنیتی شبکه مطابقت ندارند، مسدود میکند.
همچنین شبکههای بزرگ را به چند زیرشبکه (Subnet) تقسیم میکنند. این کار به مدیران اجازه میدهد بخشهای مختلف شبکه را مستقلتر مدیریت کنند و دسترسی کاربران را بر اساس نیاز هر بخش تنظیم کنند.
این دستگاه ها میتوانند از طریق ارتباط با روترهای دیگر، اطلاعات مسیرها و شبکههای متصل را دریافت کنند و جدول مسیریابی خود را بهروزرسانی کنند.
مدیران شبکه مسیرهای ارتباطی روتر را به دو روش ایستا و پویا تنظیم میکنند:
ایستا (Static Routing): مدیر شبکه مسیرهای ارتباطی را بهصورت دستی تعریف میکند. روتر تا زمانی که مدیر تنظیمات را تغییر ندهد، از همان مسیرها استفاده میکند.
پویا (Dynamic Routing): روتر با استفاده از پروتکلهای مسیریابی، اطلاعات شبکهها و مسیرهای موجود را از روترهای دیگر دریافت میکند. سپس بر اساس این اطلاعات، جدول مسیریابی خود را بهروزرسانی میکند.
همچنین میتوانند دو یا چند شبکه ناهمگون را به یکدیگر متصل کنند. این دستگاهها معمولاً از سختافزار پردازشی اختصاصی و رابطهای شبکه مجزا برای ارتباط با شبکههای مختلف استفاده میکنند.
مدیران شبکه با کمک روترها ارتباط میان شبکههای داخلی و خارجی را مدیریت میکنند. اینترنت نیز برای انتقال دادهها میان شبکههای گسترده در سراسر جهان، به زیرساختی از روترها و دروازههای شبکه متکی است.
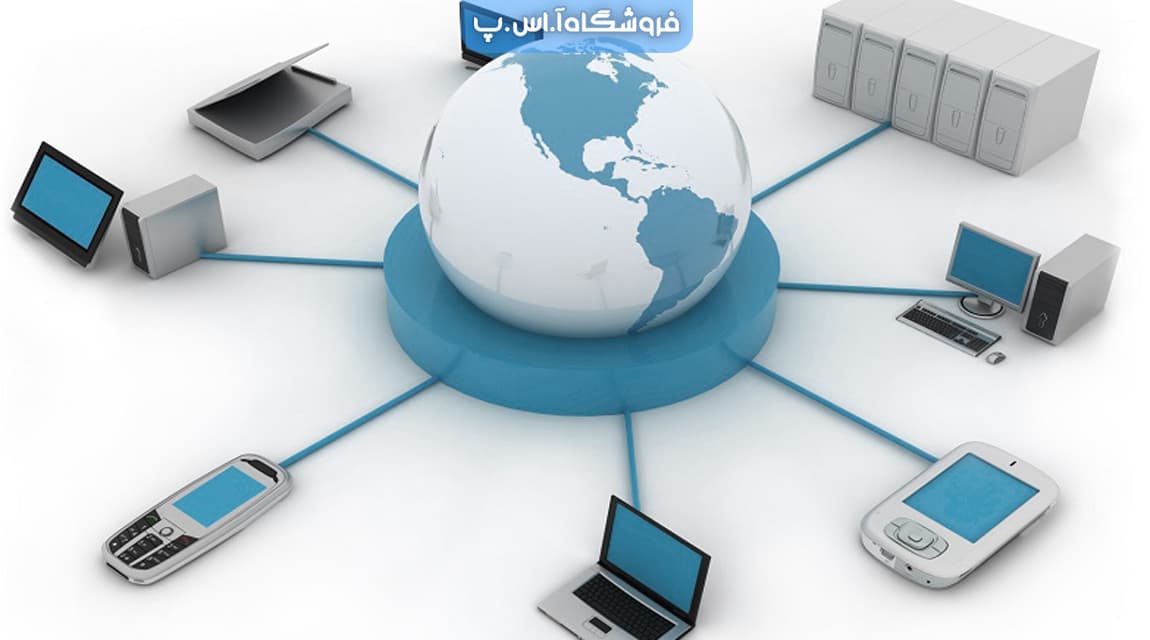
یکی دیگر از تجهیزات شبکه و ارتباطات، پل است که برای اتصال دو یا چند هاست یا بخش شبکه به یکدیگر استفاده می شوند.
نقش اساسی پل ها در معماری شبکه، ذخیره و ارسال فریم ها بین بخش های مختلفی است که پل به هم متصل می کند.
آنها از آدرس های سخت افزاری Media Access Control (MAC) برای انتقال فریم ها استفاده می کنند. با نگاه کردن به آدرس MAC دستگاههای متصل به هر بخش، پلها میتوانند دادهها را ارسال کنند یا مانع از عبور آنها شوند.
همچنین می توانند برای اتصال دو LAN فیزیکی به یک LAN منطقی بزرگتر استفاده شوند.
آن ها فقط در لایه های Physical و Data Link مدل OSI کار می کنند. برای تقسیم شبکه های بزرگتر به بخش های کوچکتر با قرار گرفتن بین دو بخش فیزیکی شبکه و مدیریت جریان داده بین این دو استفاده می شوند.
پل ها از بسیاری جهات مانند هاب هستند، از جمله این واقعیت که اجزای LAN را با پروتکل های یکسان به هم متصل می کنند.
با این حال، پلها بستههای داده ورودی را که به عنوان فریم شناخته میشوند، برای آدرسها قبل از ارسال فیلتر میکنند. همانطور که بسته های داده را فیلتر می کند، پل هیچ تغییری در قالب یا محتوای داده های دریافتی ایجاد نمی کند.
معمولا دروازه ها در لایه های Transport و Session مدل OSI کار می کنند. در لایه Transport و بالاتر، پروتکل ها و استانداردهای متعددی از فروشندگان مختلف وجود دارد. برای مقابله با آنها از دروازه ها استفاده می شود.
همچنین ترجمه بین فناوریهای شبکه مانند اتصال سیستم باز (OSI) و پروتکل کنترل انتقال/پروتکل اینترنت (TCP/IP) را دروازهها فراهم میکنند. به همین دلیل، دروازهها دو یا چند شبکه مستقل را به هم متصل میکنند.
هر کدام الگوریتمهای مسیریابی، پروتکلها، توپولوژی، سرویس نام دامنه و رویهها و سیاستهای مدیریت شبکه خود را دارند.
در واقع روتر با قابلیت ترجمه اضافه شده یک دروازه است. تابعی که ترجمه بین فناوری های مختلف شبکه را انجام می دهد مبدل پروتکل نامیده می شود.